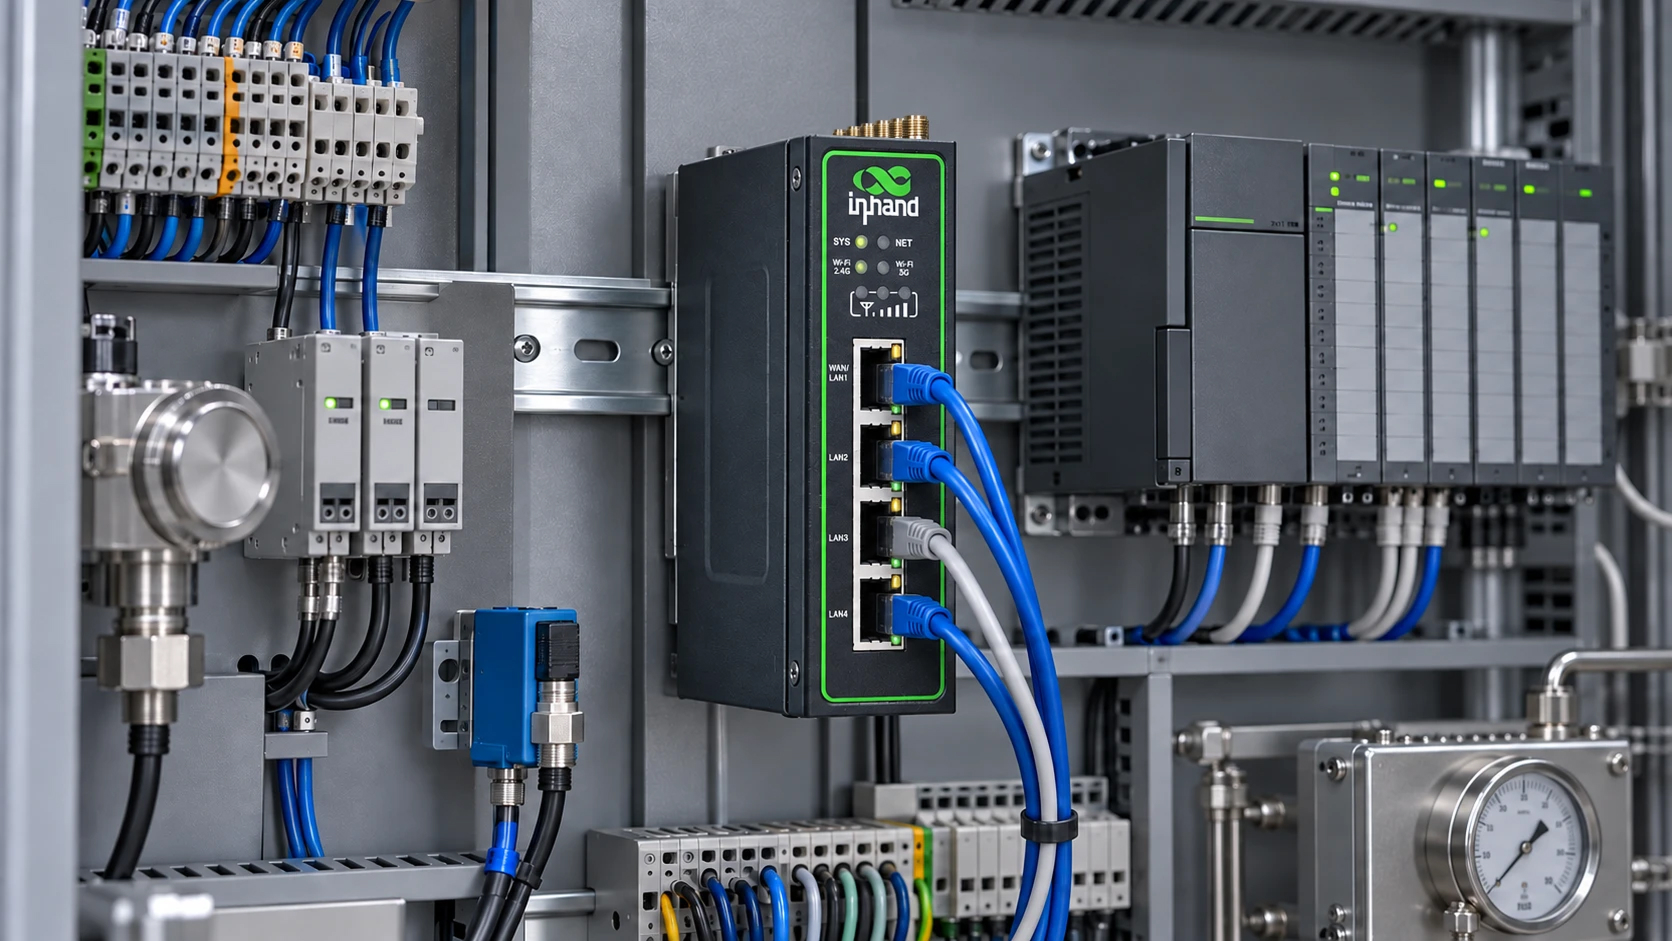
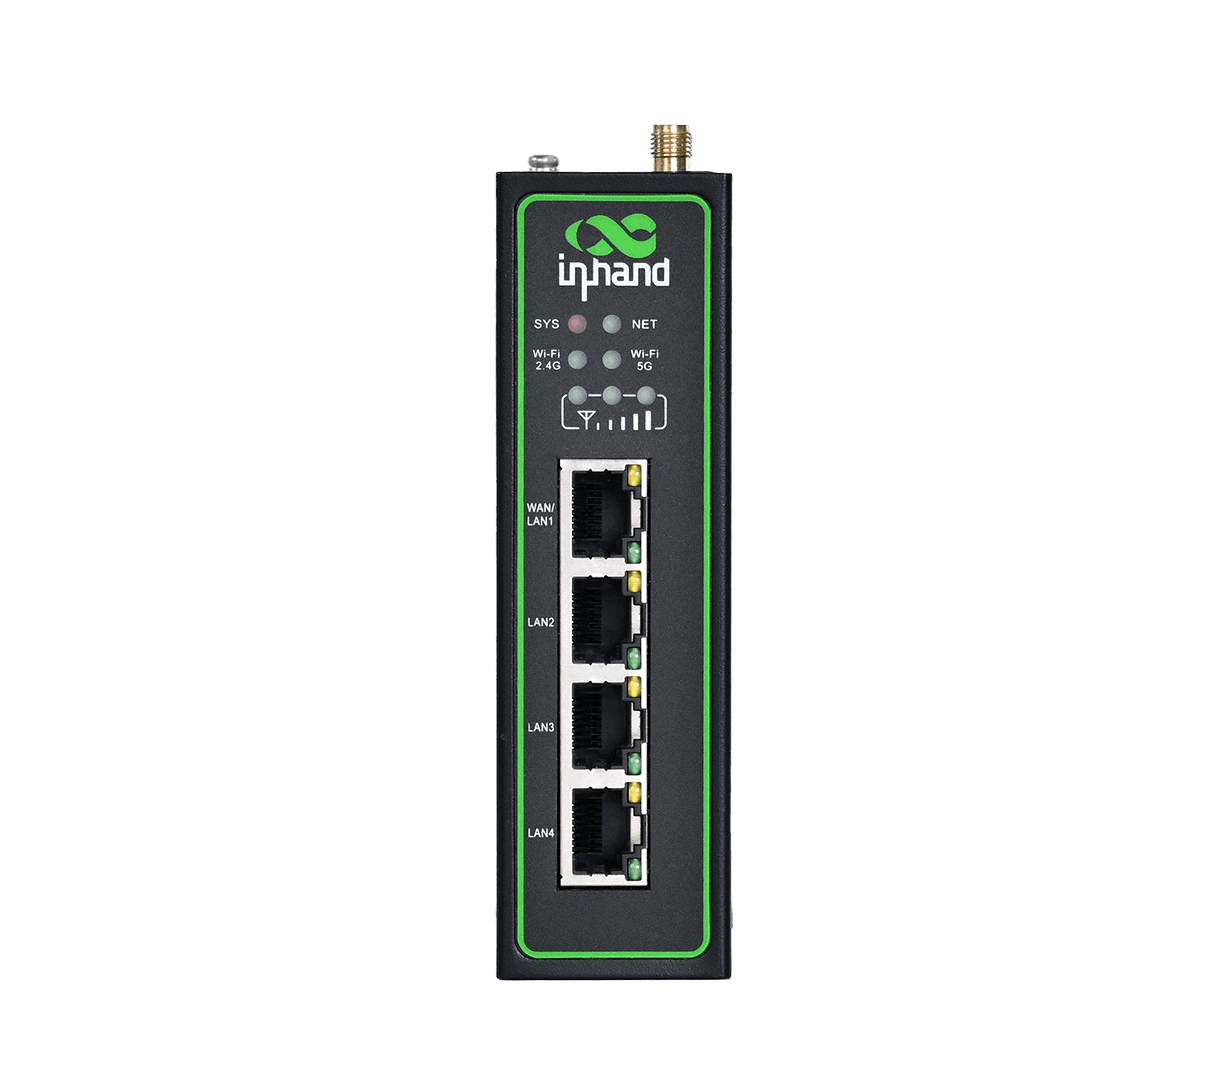
工业 5G 路由器不只是“上网”:理解现场设备接入云端的完整链路 博客 以 InHand IR624 为例,拆解工业现场从传统设备、边缘接入、安全隧道到云端运维的工程路径 把设备连上网络,只是工业联网的第一步 在很多项目讨论里,工业 5G 路由器常常被简化成一个问题:它能不能让现场设备上网?这个问题当然重要,但它只触到了工业联网的表层。对于一个真实的无人值守站点、移动装备、能源柜、工控机或远程泵站来说,联网不是一次性的“接入动作”,而是一条持续运行的通信链路。这条链路从现场设备开始,经过串口或以太网接入,再进入协议转换、地址转换、链路选择、安全隧道、云端平台和远程运维。任何一个环节不清楚,系统都可能在实验室里正常,在现场却变成“偶发掉线”“远程访问不稳定”“设备能 ping 通但业务不通”“故障只能派人去看”的工程问题。所以,理解 IR624 这类工业 5G 路由器的价值,不能只看蜂窝速率、接口数量或外壳规格。更关键的问题是:它如何把现场设备、工业协议、公网蜂窝网络、安全访问和运维平台组织成一条可部署、可恢复、可管理的端到端路径。 第一层:现场设备并不总是天然属于 IP 世界 工业现场的复杂性首先来自设备本身。新设备可能已经具备以太网接口,能够直接接入局域网;但大量存量设备仍然通过 RS232、RS485 或 Modbus RTU 等方式通信。它们运行稳定、生命周期长,也往往承担关键采集或控制任务。问题在于,这些设备并不会因为企业开始建设云平台,就自动变成云原生设备。这就是工业路由器和普通联网设备之间的第一道分界线。普通路由器主要处理 IP 网络之间的转发;工业路由器还需要理解现场设备的接入形态。IR624 支持以太网接入,也支持 RS232/RS485 串口能力,并提供 TCP/UDP 透明传输、Modbus RTU 转 Modbus TCP 等机制。它扮演的不是单纯“网关插座”,而是传统现场设备进入 IP 网络的转换节点。这个转换节点的意义很实际:企业不必立刻替换所有老设备,也不必让上层系统理解每一种现场总线细节。通过边缘侧的协议和传输适配,存量设备可以继续工作,同时被纳入新的远程监控、数据采集和云端管理体系。 第二层:蜂窝网络解决覆盖,链路策略解决可用性 5G 的吸引力很容易被峰值带宽定义,但工业现场真正关心的通常不是一次测速结果,而是系统在长期运行中是否持续在线。现场环境可能没有固定宽带,或者固定线路建设成本高、周期长、维护困难;蜂窝网络让远程站点、移动设备和临时部署场景获得更灵活的广域接入能力。但蜂窝接入本身也会面对信号波动、运营商覆盖差异、资费卡异常、基站切换和现场电磁环境等变量。因此,工业 5G 路由器需要的不只是“能拨号”,还包括链路探测、断线重连、双 SIM 切换、接口备份和看门狗恢复等机制。IR624 将 5G/4G 蜂窝接入与双 SIM、链路检测和设备自恢复能力放在一起,实际上是在回答一个更工程化的问题:当网络不可避免地出现波动时,系统如何尽量自己恢复。这也是工业网络和办公网络的差异。办公室里的网络问题通常有人可以快速处理;工业现场则可能在几十公里外,甚至没有固定人员值守。一次掉线如果需要人工到场,就会把通信问题放大成运营成本和服务响应问题。 第三层:安全访问不是上线之后再补的一层外壳 当现场设备通过蜂窝网络进入广域网,安全边界也随之改变。过去只在本地网络中通信的控制器、仪表或工控机,开始需要被远程访问、采集数据或纳入云端平台。这个过程如果只强调“打通”,就容易把工业现场暴露在过宽的访问面上。工业远程连接需要分层处理安全问题。VPN 用来建立跨公网的加密隧道;防火墙和 ACL 用来限制哪些流量可以通过;NAT 和端口映射处理地址转换;策略路由帮助不同业务走不同路径;用户认证和接入控制则让设备不只是“连得上”,还要“连得有边界”。IR624 支持多种 VPN、安全策略、防火墙、ACL、NAT、端口映射和 802.1X 等能力。这些功能如果孤立地看,只是一组网络特性;放在完整链路里看,它们解决的是工业联网最关键的工程矛盾:既要让远程系统能访问现场,又不能让现场网络变成没有边界的开放入口。 第四层:云端运维把“能用”变成“可规模化管理” 一台设备能联网,和一批设备可管理,是两件事。项目早期,工程师可以手动登录每台路由器改配置、查日志、看信号;但当部署规模扩大到几十个、几百个站点时,人工方式很快就会失效。配置一致性、状态巡检、固件维护、故障定位和远程诊断会变成新的瓶颈。这也是云管理平台在工业路由器体系中的价值。IR624 可接入 DeviceLive 云平台,用于远程管理和批量运维。它让路由器不再只是孤立安装在柜子里的网络设备,而是成为一个可被集中查看、配置和维护的现场节点。从工程角度看,云端运维改变的是问题闭环。当某个站点离线时,运维人员希望知道它是蜂窝信号问题、SIM 卡问题、WAN 侧问题、现场设备问题,还是 VPN 或业务链路问题。没有远程可视化和诊断能力,很多故障只能通过经验猜测;有了统一平台,通信链路才更接近可观测系统。 一条完整链路如何被拆开理解 把这些能力放在一起,可以把工业设备接入云端的过程拆成五个连续层次:现场设备层:PLC、仪表、传感器、工控机或其他边缘设备,通过以太网、RS232、RS485 等方式接入。边缘适配层:透明传输、协议转换、Modbus RTU 到 TCP 的映射,让传统设备进入 IP 通信体系。广域接入层:5G/4G、WAN、双 SIM 和链路备份为不同现场提供外部连接。安全连接层:VPN、防火墙、ACL、NAT、策略路由和认证机制共同收敛访问面。运维管理层:云平台、日志、告警、诊断和远程配置支撑规模化部署后的持续运营。这五层并不是产品参数表上的简单罗列,而是从设备到业务系统之间的责任划分。IR624 的价值也正是在这里体现出来:它把这些本来分散在通信、网络安全、协议转换和运维系统里的能力,压缩到一个适合现场部署的工业路由器形态中。 为什么这件事在今天更重要 工业数字化正在从“把数据采上来”走向“让系统持续可见、可控、可优化”。这意味着连接层的重要性反而上升了。AI、云平台、数字孪生、预测性维护和远程服务都建立在一个前提上:现场数据能够稳定、安全、可解释地抵达业务系统,业务指令也能够在权限边界内回到现场。如果连接层只是临时拼出来的,越往上建设,问题越会被放大。数据断断续续,模型就无法稳定学习;远程访问不可靠,服务效率就无法提高;安全边界不清楚,业务上线就会被合规和风险拖住。工业 5G 路由器的技术价值,正在于它把这些上层能力所依赖的基础链路变得更可靠。因此,评价 IR624 这类设备,不应只问“它有多快”,还要问:它能否接住现场设备的多样性?能否在网络波动中恢复?能否把远程访问限制在安全边界内?能否被云平台纳入长期运维?这些问题的答案,才决定了一个工业联网项目能不能从试点走向规模化部署。 路由器正在从通信设备变成工业系统的一部分 在传统理解里,路由器是网络设备;在工业数字化场景中,它越来越像现场系统的一部分。它连接的不只是网络两端,更是新旧设备、现场协议、蜂窝覆盖、安全访问和云端运维之间的工程断点。IR624 的意义并不在于把每一个网络功能做成一个独立卖点,而在于把它们组合成一条可落地的工业通信链路。对于正在建设远程监控、边缘数据采集、设备运维或工业云平台的团队来说,这种理解方式比单看参数更接近真实问题:我们真正需要的不是一台“能上网”的设备,而是一条从现场到云端持续可靠的连接路径。 相关产品 IR624 5G/Wi-Fi 5/双SIM/4×千兆网口/VPN/云管理 工业路由器 了解更多 阅读更多 “十五五”重点工程:“沙戈荒”加速建设,储能电站如何实现稳定联网? 新能源系统进入长期运行后,AI 如何让调度真正可控?